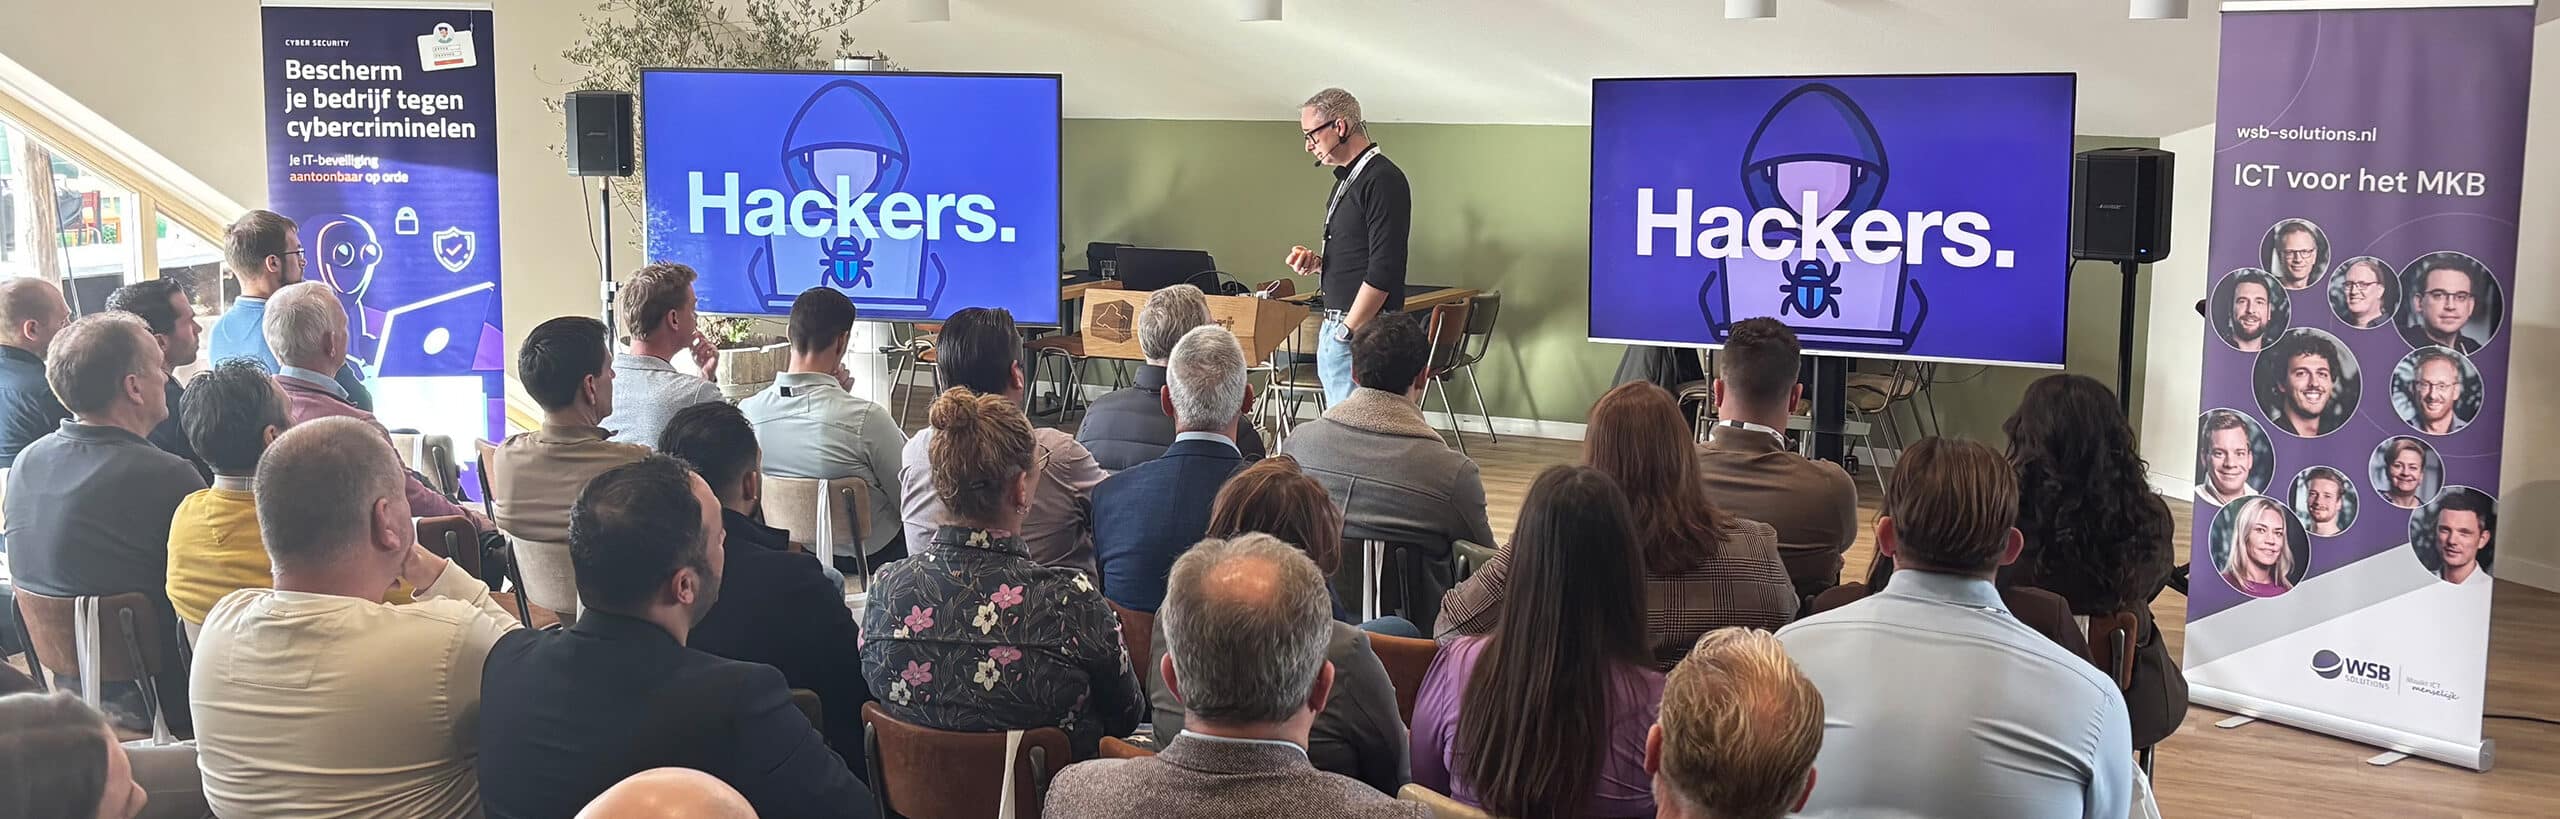
Hoe komt een hacker eigenlijk binnen bij een bedrijf? Dat is misschien wel de belangrijkste vraag die je jezelf als ondernemer kunt stellen. Want nee, je hoeft geen internationale speler te zijn, geen bank, geen zorginstelling met tienduizenden patiëntgegevens. Ook jouw bedrijf, misschien met 20 man personeel, en een website die "ooit nog vernieuwd moet worden" is een aantrekkelijk doelwit.
“Ik word ingehuurd als hacker. Soms door bedrijven die een pentest nodig hebben voor hun ISO 27001-certificering. Soms omdat er investeerders aan boord komen. En steeds vaker: omdat een klant daarom vraagt. Maar het fijnst? Als een bedrijf écht intrinsiek gemotiveerd is om veilig te werken.
Hackers kijken anders naar een organisatie. Waar jij een mooie website ziet, zie ik een ingang. Een zinnetje als “binnenkort stappen we over op een nieuw systeem” kan voor een aanvaller betekenen: er zit een gat in je overgangsperiode.
Of: “onze IT is uitbesteed.” Fijn, maar… aan wie? En hoe goed is die leverancier zelf beveiligd?”
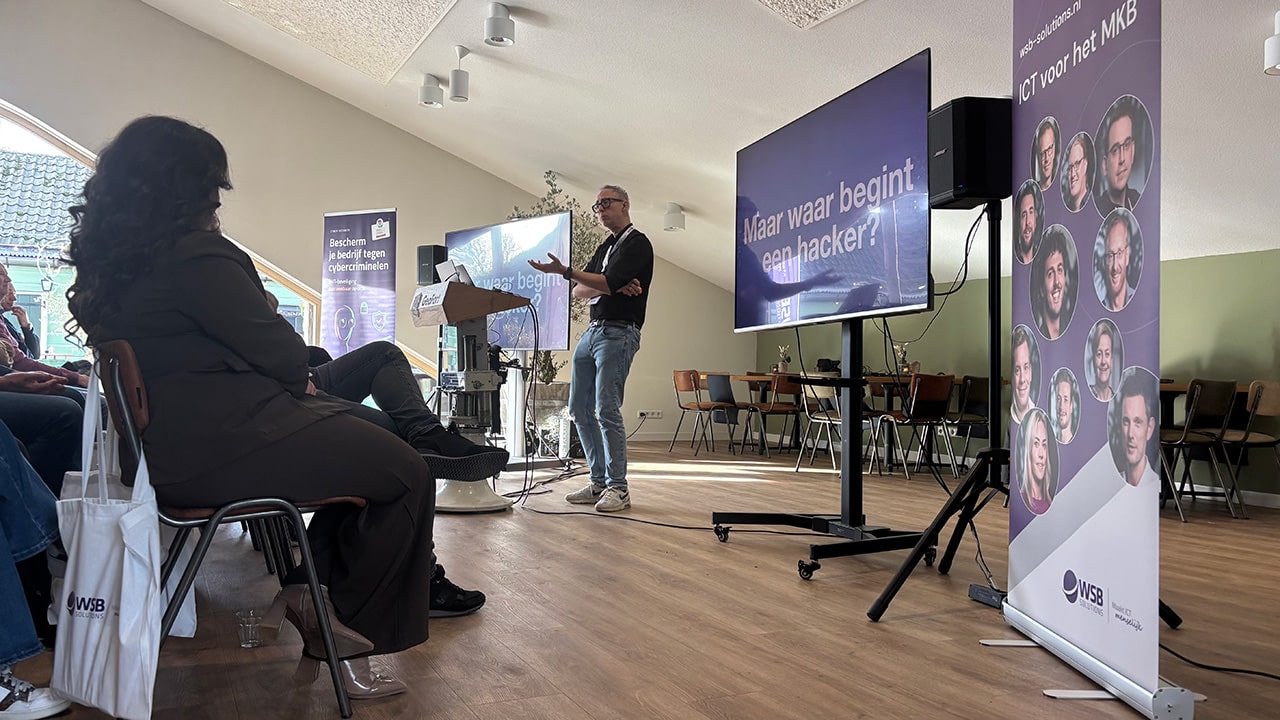
“Verouderde software. Open poorten. Systemen die al maanden geen updates meer hebben gehad. Dat zijn de eerste dingen waar ik naar kijk. Maar ook naar gedrag. Wat medewerkers online zetten. Of je bedrijf zichtbaar is op social media. Welke tools je gebruikt.”
Soms is een bedrijf geen direct doelwit, maar wordt het simpelweg gevonden. Via een geautomatiseerde scan. Een lijstje open poorten. Een vergeten VPN-server. En dan: bingo.
Ook menselijke fouten helpen een handje. Zoals een LinkedIn profiel waarop staat dat je met specifieke bedrijfssoftware werkt. Of een Instagram foto van je werkplek met een wachtwoord op een post-it. “Ja, dat soort dingen komen we echt tegen,” zegt Jochen. “En ja, hackers kijken mee.”
“Het is vaak makkelijker binnenkomen en de data is waardevoller dan je denkt.” Mkb’ers onderschatten hun eigen waarde, stelt Jochen. “Ze denken vaak: we zijn te klein. Wat moeten ze bij ons halen? Maar je hebt klantgegevens. Toegang tot ketens. Soms toegang tot grotere klanten. En vooral: je hebt weinig verdediging.
Een groep van tien kleine bedrijven kan voor een aanvaller net zo interessant zijn als één grote multinational. Alleen met veel minder moeite.”
De mens blijft de zwakste schakel. Vooral online gedrag van medewerkers maakt een bedrijf kwetsbaar:
• Medewerkers die zelf tools installeren en gebruiken (zonder beleid of toezicht)
• Te veel informatie op social media of in out-of-office replies
• Zwakke wachtwoorden op basis van persoonlijke voorkeuren (“RodeAuto2025”)
Jochen lacht: “Iemand rijdt een leuke rode auto. Dan zou het wachtwoord zomaar eens ‘RodeAuto2025’ kunnen zijn. Het is echt geen grap.”
“Bij steeds meer bedrijven zien we dat AI een rol speelt. Vooral Microsoft Copilot is populair. Superhandig, want je kunt vragen stellen en informatie opvragen uit je SharePoint.”
Maar dat is ook een risico. “Wat als je daar ID-bewijzen, paspoorten of blauwdrukken van je machines in hebt staan? Dan was het al een risico. Maar met Copilot wordt het nog makkelijker gevonden, en zelfs actief gesuggereerd.”
Volgens Jochen kwamen ze dit onlangs nog tegen bij:
• Een maakbedrijf dat werkte met machines op klantlocatie
• Een accountantskantoor met gevoelige klantdossiers
• Een softwarebedrijf voor zorginstellingen
“Ze dachten dat die documenten veilig stonden. Maar Copilot vond ze binnen seconden. En dus kan ik ze ook vinden.”
Luister dan de podcastaflevering, waarin Jochen vertelt hoe hoe hij te werk gaat: hoe een hacker binnenkomt, welke verrassende ontdekkingen hij doet bij bedrijven én welke effectieve maatregelen je moet nemen om je organisatie veiliger te maken.
Vul het formulier in en Maurice neemt binnen 24 uur contact met je op. Geen verplichtingen, wel een eerlijk advies.