Cyber Security, Governance & Compliance
...en je wilt inbreken in jullie IT-omgeving. Hoeveel kans geef je jezelf? Ben je binnen mum van tijd binnen, of besluit je na wat rondgekeken te hebben het bij je buren te gaan proberen?
Het is goed om je dit serieus af te vragen, want het geeft een goed beeld of je je ICT-beveiliging goed geregeld hebt of niet. Het risico op een cyberaanval is een stuk groter dan een bijvoorbeeld een brand. Ieder bedrijf heeft brandblussers en brandmelders om het risico op een brand te verlagen.
Maar het nemen van cyber security maatregelen is voor veel ondernemers lastig. En dat is begrijpelijk, want wat moet je nu wel en niet doen om je ICT-beveiliging te verbeteren?
Van klanten krijgen we steeds vaker vragen over hun IT-Security. Deze vragen worden trouwens ook steeds concreter: ‘Hoe is mijn informatiebeveiliging geregeld, want mijn accountant vraagt ernaar?’ en ‘Moet ik voldoen aan de NIS2-wetgeving, en hoe doe ik dat?’.
Zou het niet mooi zijn als je je beveiligingsrisico’s op een objectieve en systematische manier in kaart kunt brengen én ook gelijk weet welke specifieke maatregelen jullie bedrijf moet nemen om die risico’s te verlagen? Dat kan! Met een Security Framework.
Een Security Framework helpt je om je ICT-beveiliging goed in te richten en goed te houden. Het maakt op een objectieve(!) manier duidelijk:
✔ hoe je ICT-beveiliging ervoor staat;
✔ of je bepaalde zaken moet verbeteren;
✔ en wat je moet verbeteren.
Het is een systematiek om je cyber security aantoonbaar(!) op orde te krijgen. Door gebruik te maken van een erkend security framework maak je inzichtelijk voor jezelf, maar ook voor externe stakeholders (denk aan uw accountant, klanten, etc.), wat de status van de beveiliging van jouw IT-omgeving is.
Er zijn verschillende soorten frameworks, maar de belangrijkste zijn: Risk Framework, Program Framework, en Control Framework.
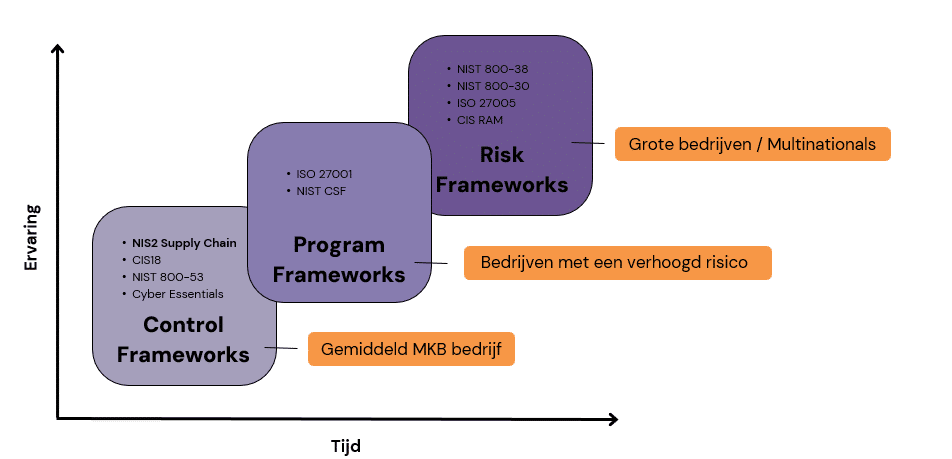
Microsoft kiest bijvoorbeeld voor een Risk Framework, passend bij hun enorme grootte en de risiconiveaus die zij lopen. Wijzelf hebben gekozen voor het Program Framework, dit framework past de ISO 27001 norm toe. Dit sluit aan bij de risico’s die wij als IT-bedrijf lopen en biedt een solide basis voor onze Cyber Security.
Voor de meeste mkb-bedrijven is ISO 27001 vaak een stap te ver. Hier is een Control Framework, zoals de NIS2 Supply Chain norm, de beste keuze. Dit biedt een praktische en toegankelijke manier om aan de NIS2-richtlijn te voldoen. Het stelt je in staat om op een eenvoudige manier te bewijzen dat je voldoet aan de gestelde eisen en biedt tegelijkertijd de zekerheid van een robuuste beveiliging.
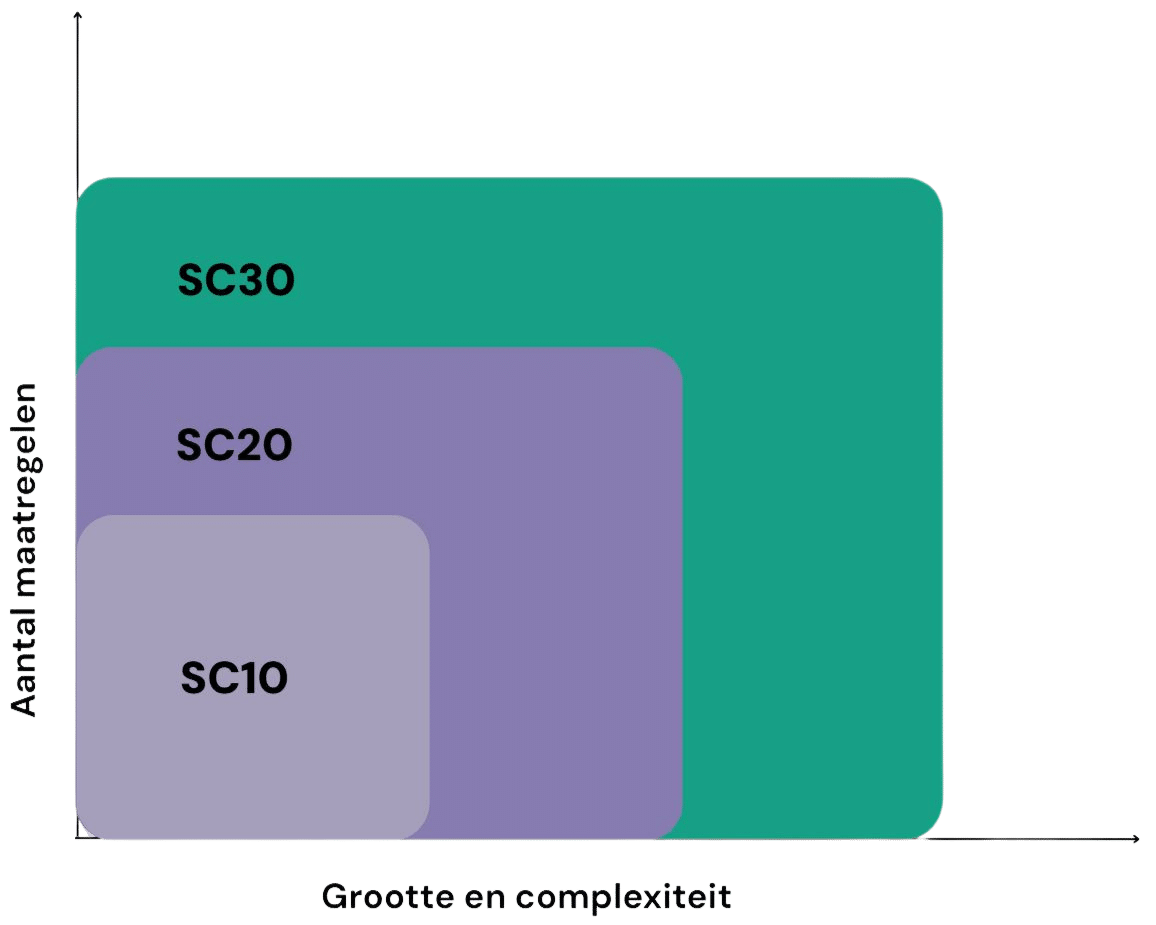
NIS2 Supply Chain kent 3 niveaus:
SC10 = Voor organisaties die zelf niet onder NIS2 vallen, maar wel leveren aan bedrijven die dat wel doen.
SC20 = Voor organisaties die wél onder de NIS2-richtlijn vallen, maar relatief beperkte risico’s lopen.
SC30 = Voor organisaties die moeten voldoen aan alle eisen van de NIS2-richtlijn.
Voor organisaties die zelf niet onder NIS2 vallen, maar wel leveren aan bedrijven die dat wel doen.
Voor organisaties die wél onder de NIS2-richtlijn vallen, maar relatief beperkte risico’s lopen.
Voor organisaties die moeten (of willen) voldoen aan alle eisen van de NIS2-richtlijn.
Om aan NIS2 te voldoen, moet je dus een aantal maatregelen nemen. Deze maatregelen zijn verdeeld in 6 categorieën.
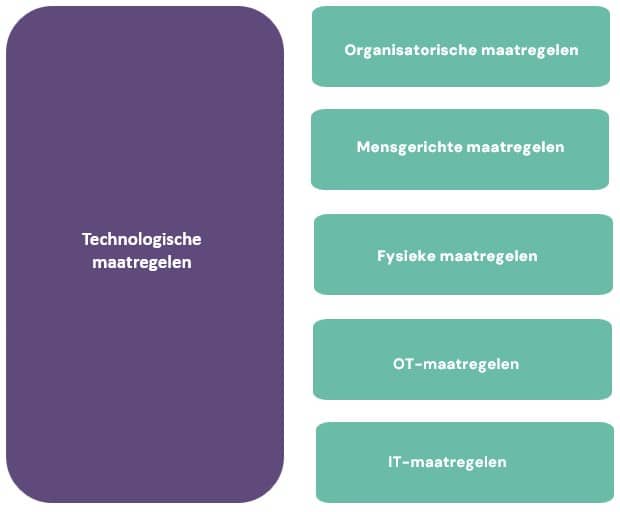
Afhankelijk van de NIS2 Supply Chain norm waaraan je wilt of moet voldoen, moet je meer of minder van deze maatregelen nemen.
Wij kunnen je helpen met alle maatregelen die je moet nemen. Of je nu gewoon je beveiliging wilt verbeteren zonder NIS2, of volledig compliant wilt worden op niveau SC10, SC20 of SC30.
Afhankelijk van het gewenste beveiligingsniveau (SC10, SC20 of SC30) worden bij iedere stap meer of minder Technologische beveiligingsmaatregelen ingericht en gemonitord.
Voor het minimale beveiligingsniveau NIS2 SC10 dien je de volgende technologische maatregelen te nemen:
Als je aan NIS2 wilt/moet voldoen moet je naast Security Level 2, Beheer & Support en Back-up + Recovery Testing ook Incident Response Management (MDR) in laten richten.
Een goede security bestaat uit meer dan alleen het nemen van Technologische Maatregelen.
Organisaties die aan NIS2 willen voldoen, zullen daarom ook een aantal Organisatorische, Mensgerichte, Fysieke, OT- en IT-maatregelen moeten nemen.
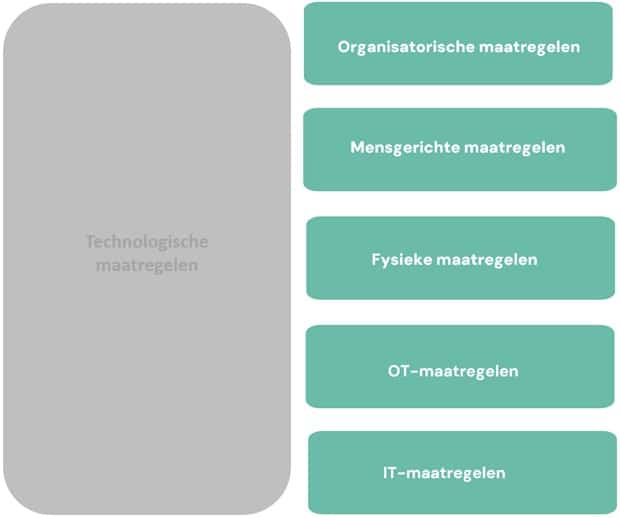
Het aantal maatregelen dat je moet nemen, hangt af van het SC-niveau waaraan je wilt voldoen. Voor ieder van de NIS2 SC-niveaus hebben we een Addon pakket dat de al genomen Technologische maatregelen aanvult met, bij SC20 en SC30, enkele aanvullende Technologische Maatregelen plus de inrichting van de maatregelen uit de andere groepen zodat je uiteindelijk alle verplichte maatregelen genomen hebt.
Daarvoor kun je kiezen uit 3 verschillende addons.
Voor NIS2 SC10 heb je naast de Technologische maatregelen Security Level 2, Beheer & Support en Back-up en Recovery Testing in 3 andere categorieën maatregelen nodig.
Dit zijn Organisatorische, Mensgerichte en Fysieke maatregelen.
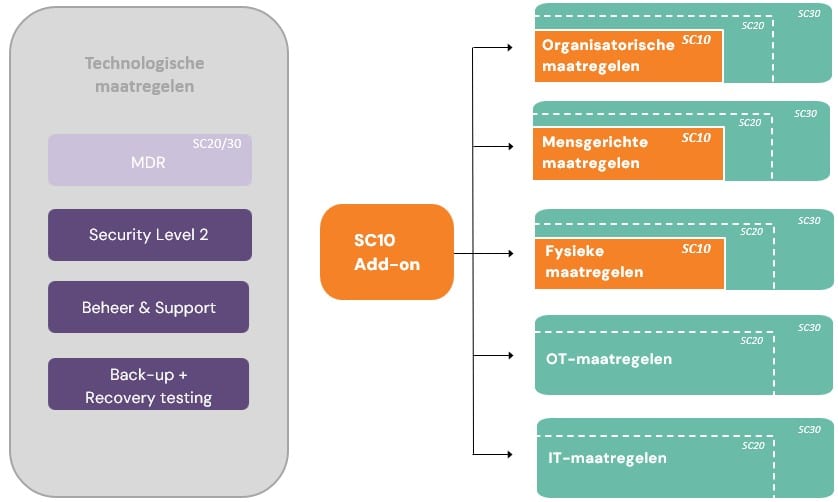
Voorbeelden van maatregelen:
De SC20 Addon heeft OT-maatregelen (voor productiebedrijven) als extra groep en zijn er extra maatregelen bovenop de SC10 voor zowel de Organisatorische, als de Mensgerichte en Fysieke maatregelen.
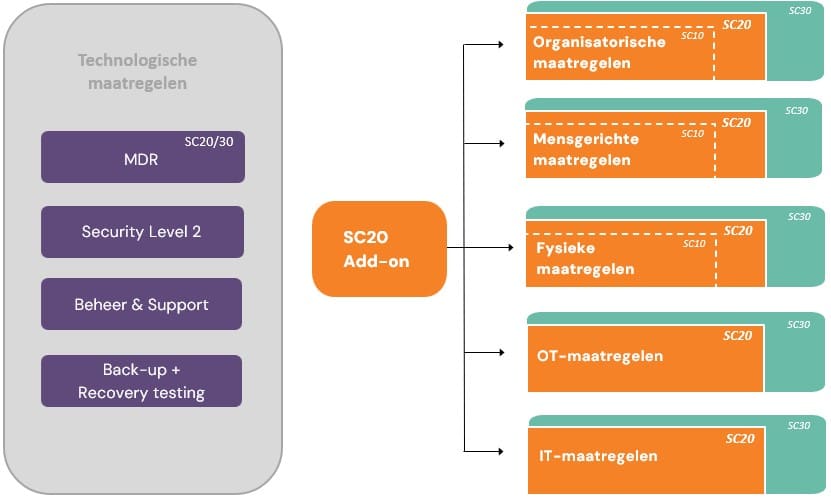
Voorbeelden van maatregelen:
Om je te laten certificeren voor QM20 heb je ook een MDR-dienst nodig.
Die valt onder de Technologische maatregelen.
* OT staat voor Operationele Technologie; hiermee wordt bijvoorbeeld de automatisering en aansturing van productielijnen bedoeld of zaken als de klimaatbeheersing van een gebouw.
** IT-maatregelen zijn bedoeld voor bedrijven die zelf software ontwikkelen of laten ontwikkelen.
OT- en IT-maatregelen zijn dus niet voor iedere organisatie van toepassing.
Voor NIS2 SC30 geldt dat hier ook nog de IT maatregelen, voor wanneer je aan software ontwikkeling doet door ons worden geimplementeerd.
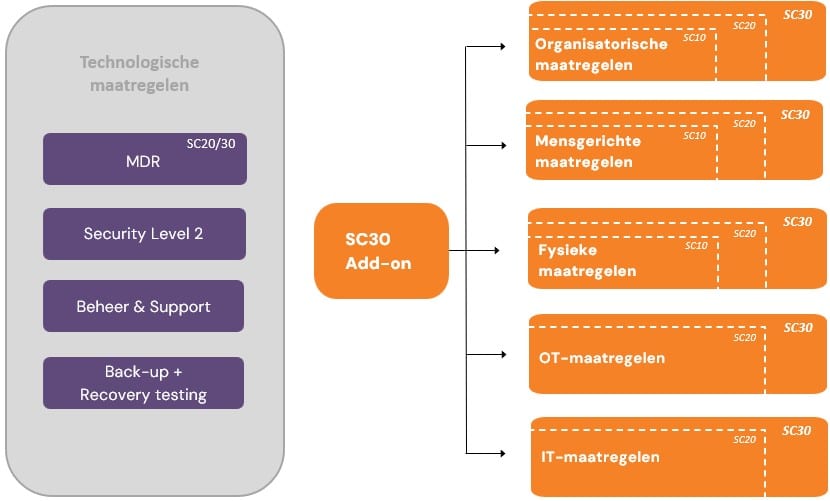
Voorbeelden van maatregelen:
En er zijn extra maatregelen bovenop de SC10 en SC20 voor de andere groepen maatregelen.
"We hebben veel aan ICT-beveiliging gedaan. Dat zie je niet gelijk, maar is ontzettend belangrijk. Als iemand bijvoorbeeld onvoorzichtig is geweest met het downloaden van iets waardoor je er vervolgens een paar dagen uitligt, dan wordt het opeens wel heel zichtbaar. Je wilt niet tegen je opdrachtgevers moeten zeggen van ‘ja sorry, onze ICT ligt plat dus we kunnen niks voor je doen’."
"Dankzij het NIS2-traject met WSB Solutions weten we beter waar onze risico’s zitten en wat echt belangrijk is voor onze bedrijfscontinuïteit."
"Van een van onze collega's is een tijdje terug de laptop gestolen. Zij heeft jullie gelijk 's nachts gebeld en jullie hebben toen haar laptop op afstand gewist, zodat de dief niet bij de gegevens en bestanden kon die op die laptop stonden. Op zo'n moment ben je blij dat je dit soort beveiligingsmaatregelen hebt getroffen."
"WSB heeft ons geholpen met onze ICT-beveiliging. Ze hebben nieuwe firewalls ingericht, een DMZ opgezet, moderne manieren van authenticatie ingericht zoals conditional access en is het Security Level van WSB geïmplementeerd. Allemaal in recordtijd."

“Van tevoren heb je een idee over zo’n Security Scan. Ik had niet verwacht dat het zo geavanceerd zou zijn. Er wordt flink ingezoomd op verschillende domeinen zoals identiteit, hardware, gebruikers, enzovoorts. Heel prettig.”

"Onze oude servers zijn vervangen en voorzien van een nieuwe firewall, alle licenties zijn doorgelicht en in orde gebracht, de e-mail is verhuisd naar Microsoft 365 en de back-up is geautomatiseerd en verhuisd naar de cloud."

Of je met jouw bedrijf wel of niet aan NIS2 wilt/moet voldoen, of dat je “gewoon” je cyber security goed op orde wilt hebben, wij helpen je met onze bewezen aanpak.
Wil je weten wat we voor jou kunnen betekenen?
📞✉️ Neem hieronder contact op met Maurice (de telefonerende man hiernaast is trouwens Leon, Maurice is degene naast het formulier; het is maar dat u het weet :-))
Samen bespreken we:

Vul het formulier in en Maurice neemt binnen 24 uur contact met je op. Geen verplichtingen, wel een eerlijk advies.