
De risico's rond digitale soevereiniteit en het gebruik van de Microsoft Cloud moeten serieus worden genomen, maar zijn voor Nederlandse mkb-bedrijven in de praktijk goed beheersbaar. De Microsoft Cloud biedt een beveiligingsniveau dat voor veel organisaties met een eigen IT-omgeving nauwelijks haalbaar is.
Tegelijkertijd blijft Microsoft een Amerikaans bedrijf, kan buitenlandse wetgeving niet volledig worden uitgesloten en is de afhankelijkheid van cloud technologie groot. De juiste vraag is daarom niet of organisaties de cloud moeten verlaten, maar hoe zij de voordelen van de cloud kunnen benutten terwijl zij de bijbehorende risico’s beheersbaar houden.
De afgelopen tien jaar zijn veel Nederlandse organisaties volledig of grotendeels afhankelijk geworden van clouddiensten. E-mail, documenten, identiteiten, financiële gegevens en bedrijf kritische applicaties draaien steeds vaker in Microsoft 365, Azure en Business Central. Dat heeft organisaties meer flexibiliteit, schaalbaarheid en toegang tot nieuwe technologieën gebracht. De snelle opkomst van AI is daar een goed voorbeeld van. Zonder de cloud zou de adoptie van AI-technologie voor veel organisaties aanzienlijk trager verlopen.
Tegelijkertijd zien we dat het onderwerp digitale soevereiniteit steeds vaker terugkomt in gesprekken met klanten. Niet omdat de voordelen van de cloud ter discussie staan, maar omdat organisaties beter willen begrijpen welk erisicos er bestaan rondom hun data en afhankelijkheid van buitenlandse technologie.
De vragen die daarbij het vaakst worden gesteld zijn verrassend concreet:
Dat zijn begrijpelijke vragen. Zeker wanneer de cloud inmiddels de basis vormt van vrijwel alle dagelijkse werkzaamheden.
Digitale soevereiniteit klinkt als een abstract begrip, maar draait uiteindelijk om iets heel praktisch: controle.
Wie heeft toegang tot jouw data? Welke wetgeving is van toepassing? En kun je blijven werken wanneer een cloudprovider tijdelijk of structureel niet beschikbaar is?
Om die vragen te beantwoorden wordt digitale soevereiniteit meestal verdeeld in drie onderdelen:
Hoe worden gegevens beschermd en wie heeft toegang tot die gegevens?
Wie is eigenaar van de data en welke wetgeving geldt wanneer overheden gegevens opvragen?
Kan een organisatie blijven functioneren wanneer toegang tot cloudservices wordt beperkt of wegvalt?
Het onderwerp gaat dus over meer dan alleen de locatie waar data wordt opgeslagen.
Wanneer organisaties nadenken over digitale soevereiniteit, denken zij vaak als eerste aan de beveiliging van hun gegevens. Dat is logisch. Bedrijfsdata vormt tegenwoordig één van de belangrijkste bedrijfsmiddelen.
Microsoft heeft de bescherming van klantgegevens opgebouwd uit meerdere beveiligingslagen:
Maar er is een belangrijke nuance. De grootste risico’s ontstaan in de praktijk vaak niet door tekortkomingen in de cloud, maar door misbruik van gebruikersaccounts. Wanneer een aanvaller toegang verkrijgt via phishing of gestolen inloggegevens, helpt encryptie nauwelijks meer. Daarom blijven maatregelen zoals Multi-Factor Authenticatie (MFA), Conditional Access, zorgvuldig rechtenbeheer en monitoring essentieel.
Voor veel Nederlandse mkb-organisaties ligt het beveiligingsniveau van de Microsoft Cloud daardoor hoger dan wat zij zelfstandig in een eigen serveromgeving zouden kunnen realiseren. Dat betekent niet dat risico’s volledig verdwijnen, maar wel dat ze in de praktijk vaak beter beheersbaar worden.
Dit is misschien wel de meest besproken vraag binnen het onderwerp digitale soevereiniteit.
Het uitgangspunt is helder: klanten blijven eigenaar van hun gegevens. Microsoft verkrijgt geen eigendomsrechten op klantdata en verwerkt gegevens uitsluitend namens en in opdracht van de klant. Deze afspraken zijn vastgelegd in contractuele documenten zoals de Microsoft Customer Agreement en het Microsoft Data Protection Addendum (DPA).
Voor Nederlandse klanten die gebruikmaken van Europese Microsoft-datacenters is de AVG leidend. Tegelijkertijd blijft Microsoft een Amerikaans bedrijf en valt het daardoor ook onder bepaalde Amerikaanse wetgeving, waaronder de CLOUD Act. Dat betekent dat de Amerikaanse overheid onder specifieke omstandigheden kan proberen gegevens op te vragen.
Dat betekent echter niet dat een buitenlandse overheid direct toegang heeft tot klantomgevingen.
Microsoft geeft aan dat ieder verzoek via een formeel juridisch proces moet verlopen. Verzoeken worden beoordeeld op geldigheid, proportionaliteit en wettelijke grondslag. Alleen wanneer Microsoft juridisch verplicht is gegevens te verstrekken, gebeurt dat volgens het principe van minimale verstrekking.
Daarnaast publiceert Microsoft transparantierapportages over dergelijke verzoeken. Volgens Microsoft kwamen er wereldwijd in de tweede helft van 2025 slechts beperkte aantallen verzoeken voor bedrijfsgegevens voor, waarbij verstrekking van gegevens buiten de Verenigde Staten uitzonderlijk was.
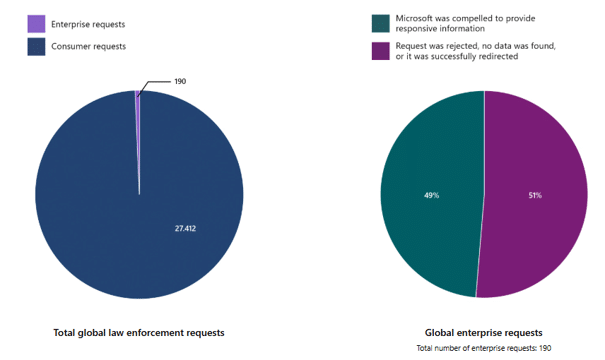
Het belangrijkste inzicht hierbij is dat geen enkele cloudprovider volledige juridische immuniteit kan bieden. Ook Europese aanbieders kunnen door nationale overheden, toezichthouders of rechters worden verplicht gegevens te verstrekken. Het relevante verschil zit daarom niet alleen in de vraag waar een leverancier gevestigd is, maar vooral in de combinatie van wetgeving, procedurele waarborgen, contractuele afspraken en technische beveiligingsmaatregelen.
Microsoft heeft de afgelopen jaren verschillende maatregelen aangekondigd om de positie van Europese klanten verder te versterken.
Een belangrijk voorbeeld is de EU Data Boundary. Hiermee heeft Microsoft vastgelegd dat klantdata en persoonsgegevens voor diverse zakelijke diensten binnen de Europese Unie en EFTA worden opgeslagen en verwerkt, behoudens enkele duidelijk gedocumenteerde uitzonderingen. Dit geldt onder andere voor Microsoft 365, Azure, Dynamics 365 en Power Platform.
Daarnaast presenteerde Microsoft in 2025 de European Digital Commitments. Onder deze toezeggingen vallen investeringen in Europese datacenters, verdere uitbreiding van cloudcapaciteit binnen Europa en aanvullende maatregelen om de digitale weerbaarheid van Europese klanten te versterken.
Deze maatregelen nemen risico’s niet volledig weg, maar laten wel zien dat het onderwerp digitale soevereiniteit ook voor Microsoft zelf hoog op de agenda staat.
Naast bescherming van data en juridische aspecten is er nog een derde vraag: wat gebeurt er als de cloud niet beschikbaar is?
Voor veel organisaties zou de impact aanzienlijk zijn. E-mail, documenten, samenwerkingstools, identiteiten en bedrijfsapplicaties zijn tegenwoordig zo verweven met de dagelijkse bedrijfsvoering dat een langdurige verstoring direct merkbaar zou zijn.
Dit artikel maakt hierbij een belangrijk onderscheid tussen kans en impact. De kans dat Nederlandse MKB-organisaties hun toegang tot Microsoft-clouddiensten verliezen door sancties of geopolitieke ontwikkelingen wordt als zeer klein beschouwd. Tegelijkertijd kan de impact van zo’n scenario groot zijn.
Daarom draait operationele soevereiniteit vooral om voorbereiding. Voor de meeste organisaties is een volledig alternatief voor Microsoft 365 of Business Central niet realistisch. Wel is het verstandig om onafhankelijke back-ups te maken, periodiek kritieke gegevens te exporteren en eenvoudige fallbackscenario’s vast te leggen. Denk aan alternatieve communicatiemiddelen, actuele contactlijsten en duidelijke afspraken over verantwoordelijkheden tijdens een verstoring.
Operationele soevereiniteit betekent dus niet dat iedere cloudomgeving vervangen moet kunnen worden. Het betekent dat organisaties weten hoe zij verder kunnen wanneer een belangrijke dienst tijdelijk niet beschikbaar is.
Digitale soevereiniteit is een belangrijk onderwerp en verdient serieuze aandacht van iedere organisatie die afhankelijk is van cloudtechnologie.
Tegelijkertijd laat een analyse van data soevereiniteit, juridische soevereiniteit en operationele soevereiniteit zien dat de risico’s voor Nederlandse MKB-organisaties in de praktijk beheersbaar zijn. De Microsoft Cloud biedt een beveiligingsniveau dat voor veel organisaties zelfstandig moeilijk realiseerbaar is. Juridische risico’s bestaan, maar worden omgeven door contractuele afspraken, Europese regelgeving en juridische waarborgen. En hoewel de afhankelijkheid van Microsoft groot is geworden, kunnen praktische maatregelen de operationele weerbaarheid aanzienlijk vergroten.
De belangrijkste conclusie is daarom deze:
Digitale soevereiniteit vraagt niet om angst voor de cloud, maar om een realistische afweging tussen risico’s, voordelen en beheersmaatregelen.
Voor de meeste Nederlandse mkb-organisaties blijft de Microsoft Cloud daarbij een veilige en toekomstbestendige keuze, mits zij bewust omgaan met beveiliging, continuïteit en governance.
Wil je je verder verdiepen in AI, datakwaliteit en een AI-ready Microsoft 365 omgeving? Hieronder raden we verdiepend leeswaar voor, we hebben ze bovendien zelf ook gebruikt als bron.
Microsoft Datacenter security overview:
Documentatie en regelgeving: