Dit artikel is oorspronkelijk gepubliceerd in 2017 en volledig geactualiseerd in september 2026 om rekening te houden met ontwikkelingen zoals wachtwoordmanagers, Multi Factor Authenticatie (MFA) en passkeys.
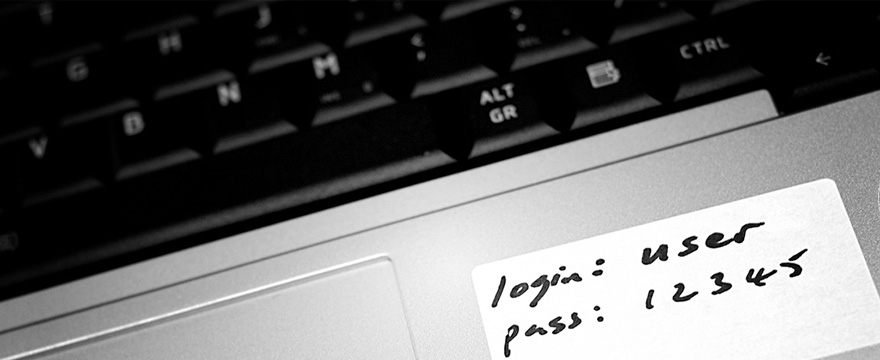
Jarenlang kregen we hetzelfde advies: gebruik een sterk wachtwoord. Dus we maakten wachtwoorden met hoofdletters, kleine letters, cijfers en speciale tekens. Hoe ingewikkelder, hoe beter. Maar cybercriminelen zijn slimmer geworden. Een sterk wachtwoord helpt nog steeds, maar het is tegenwoordig slechts één onderdeel van een goede IT-beveiliging.
De vraag is daarom niet alleen hoe sterk je wachtwoord is, maar vooral hoe je voorkomt dat cybercriminelen toegang krijgen tot jouw accounts.
Veel cyberaanvallen beginnen met gestolen inloggegevens. Dat gebeurt lang niet altijd doordat een hacker een wachtwoord raadt. Vaak worden inloggegevens buitgemaakt via datalekken, phishingmails of besmette apparaten.
Gebruik je hetzelfde wachtwoord op meerdere plekken? Dan kan één gelekt wachtwoord direct gevolgen hebben voor meerdere accounts. Daarom is het opnieuw gebruiken van wachtwoorden één van de grootste risico’s.
Het belangrijkste advies is verrassend simpel:
Gebruik voor iedere website, applicatie en dienst een uniek wachtwoord.
Wordt één account ooit gehackt, dan blijven je andere accounts veilig. Controleer ook regelmatig of jouw e-mailadres voorkomt in bekende datalekken. Via websites zoals Have I Been Pwned kun je eenvoudig controleren of jouw gegevens ooit zijn buitgemaakt.
Hier loopt het in de praktijk vaak mis. Want hoe onthoud je tientallen unieke wachtwoorden?
Het antwoord is eenvoudig: niet. Er zijn maar weinig mensen die alle wachtwoorden kan onthouden.
De oplossing: gebruik een wachtwoordmanager.
Een wachtwoordmanager bewaart al je wachtwoorden in een versleutelde digitale kluis en kan bovendien automatisch sterke wachtwoorden genereren. Daardoor hoef je nog maar één sterk hoofdwachtwoord te onthouden. Een bijkomend voordeel is dat medewerkers minder snel wachtwoorden gaan opschrijven, delen via e-mail of bewaren in Excel-bestanden.
Zelfs het sterkste wachtwoord kan worden gestolen. Daarom is een extra beveiligingslaag belangrijk.
Met Multi Factor Authenticatie, kortweg MFA, moet je naast je wachtwoord nog een tweede controle uitvoeren.
Bijvoorbeeld met:
Daardoor kan een cybercrimineel meestal niet inloggen, zelfs niet wanneer het wachtwoord bekend is.
MFA behoort tegenwoordig tot de belangrijkste beveiligingsmaatregelen voor iedere organisatie.
Steeds meer leveranciers stappen over op passkeys. Een passkey vervangt het traditionele wachtwoord door een veiligere manier van aanmelden via bijvoorbeeld biometrie of een beveiligd apparaat. Je logt dan bijvoorbeeld in met je gezicht, vingerafdruk of een pincode op een vertrouwd apparaat.
Hierdoor worden veel vormen van phishing en wachtwoorddiefstal onmogelijk.
Passkeys bevinden zich nog volop in ontwikkeling, maar spelen een belangrijke rol bij veilig inloggen.
Wil je jouw accounts goed beschermen? Zorg dan dat je minimaal deze punten hebt geregeld:
Met deze maatregelen verlaag je de kans op misbruik van accounts aanzienlijk.
Twijfel je of jouw organisatie veilig omgaat met wachtwoorden en accounts? Of wil je weten hoe een wachtwoordmanager en MFA binnen jouw bedrijf kunnen worden ingericht? Neem dan hieronder contact op met Maurice.

Vul het formulier in en Maurice neemt binnen 24 uur contact met je op. Geen verplichtingen, wel een eerlijk advies.